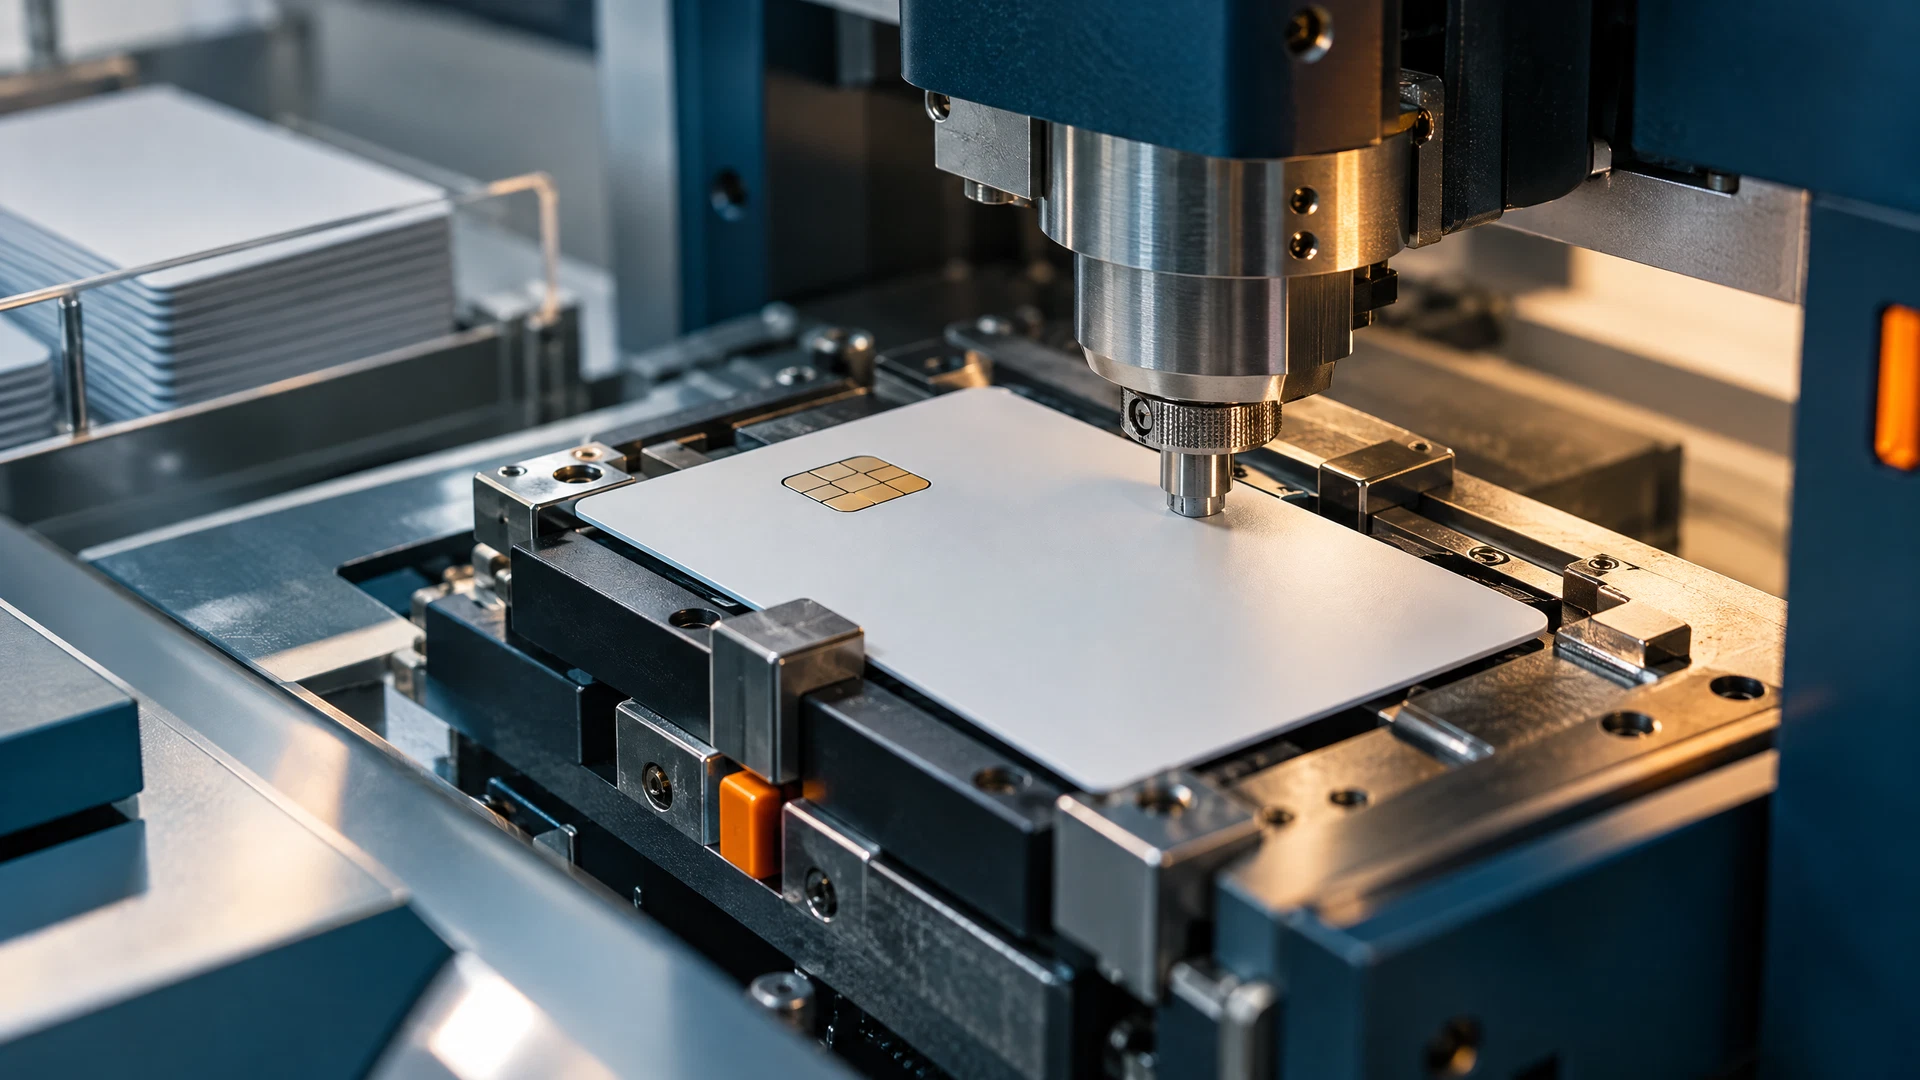
Resposta direta: métodos comuns e proteção durante a produção
Os métodos mais usados para aplicar nome, número e validade em cartões de pagamento incluem impressão offset e digital, hot-stamping (estampa a quente), gravação por laser e embossing (relevo). A escolha do método depende do efeito desejado (visual, tátil), requisitos do emissor e compatibilidade com elementos como tarja magnética, chip e acabamento. Em alguns cartões o número aparece apenas impresso, noutros há relevo tradicional que permite impressão física sobreposta; variações por fabricante e emissor são comuns.
Quanto à proteção de dados, estúdios de personalização e fábricas que tratam dados sensíveis normalmente aplicam controles técnicos e operacionais para limitar acesso, registrar movimentações e proteger arquivos de lote. O padrão PCI DSS é referência para requisitos em ambientes que armazenam, processam ou transmitem dados de conta e orienta medidas como segmentação de rede, logs e controle de acesso — a aplicação e validação dependem do programa de compliance do emissor e não é universalmente mandatório para todas as operações.
Impressão offset e impressão digital: quando e como são usadas
Impressão offset e impressão digital são usadas para transferir gráficos, números e textos diretamente na superfície do cartão. Offset oferece qualidade alta para grandes volumes e cores consistentes; impressão digital (jet, toner) é flexível para personalização sob demanda, permitindo imprimir dados variáveis como nome e validade em lotes pequenos. Tecnicamente, ambas aplicam camadas de tinta sobre o PVC ou material usado e podem ser seguidas por laminação ou verniz para proteção do visual.
Em termos de integração com dados sensíveis, a impressão digital facilita a impressão de dados variáveis a partir de sistemas controlados, reduzindo manipulação manual de planilhas. No entanto, a segurança depende de como os arquivos são gerados, transmitidos e armazenados antes da impressão: processos variam entre fornecedores e emissoras, e controles como criptografia de arquivos e autenticação de usuários são práticas recomendadas.
- Offset: melhor para grandes tiragens com qualidade estável.
- Digital: indicada para personalização sob demanda e lotes pequenos.
- Exige controle de arquivos e cadeia de custódia para dados sensíveis.
Hot-stamping e foil: aspecto e proteção física
Hot-stamping usa uma matriz metálica aquecida para transferir uma camada metálica (foil) ou pigmentada ao plástico do cartão, criando textos e números com brilho e resistência ao desgaste. Esse método é usado quando o emissor quer destaque visual (ex.: logotipos metálicos ou números em foil). Hot-stamping não é adequado para criar relevo por si só, mas produz acabamento durável que resiste ao atrito e exposição.
Do ponto de vista de segurança de dados, hot-stamping funciona com matrizes que podem ser associadas a lotes de produção. O controle físico dessas matrizes e do estoque de foil é uma medida de proteção: se perdido ou usado fora de procedimento, pode expor informações. Fabricantes e personalizadores normalmente mantêm registros de uso e acesso às matrizes, e processos variam conforme políticas do emissor.
- Produz acabamentos metálicos e resistentes.
- Controle físico das matrizes é importante para proteger dados.
Embossing (relevo) e debossing: função e limitações
Embossing cria números e letras em relevo no plástico do cartão usando matrizes e pressão; debit/carteira tradicionalmente mostrou números em relevo para leitura mecânica e assinatura no passado. Hoje, muitos emissores ainda usam relevo por estética ou compatibilidade com leitores antigos, mas o processo requer equipamento mecânico específico e costuma ser menos flexível para alterações rápidas em lotes pequenos.
A limitação em segurança é que o relevo implica manejo físico de matrizes contendo os dados a serem gravados. Essas matrizes precisam ser armazenadas, rastreadas e destruídas ou reconfiguradas quando não mais necessárias. Os procedimentos variam entre fabricantes; em alguns casos os emissores preferem métodos sem matrizes físicas (impressão digital) para reduzir riscos de exposição.
- Relevo: visual tátil, usado por tradição ou estética.
- Requer controle rigoroso de matrizes para proteger dados.
Gravação a laser: precisão e possibilidades
Gravação a laser remove ou altera a superfície do cartão para criar textos e números com alta precisão, frequentemente usada para efeitos duráveis e detalhes finos. Laser pode ser aplicado para escurecer camadas internas ou para expor material contrastante, e funciona bem para cartões com revestimentos especiais. A flexibilidade do laser permite personalização sob demanda sem necessidade de matrizes físicas.
Para proteção de dados, o fluxo de arquivos enviados ao equipamento a laser precisa ser controlado: logs de produção, autenticação e transmissão segura dos arquivos de personalização reduzem risco de interceptação. Alguns fornecedores usam redes isoladas ou armazenamento temporário criptografado antes da gravação; a implementação exata varia e deve considerar requisitos do emissor e possíveis validações de conformidade.
- Alta precisão e sem matrizes físicas.
- Requer controles de arquivos e redes para proteger dados sensíveis.
Integração com chip e tarja: sincronia de dados
A personalização visual do cartão geralmente acompanha a programação do chip e a escrita da tarja magnética. Em muitos fluxos de trabalho, os dados do titular (PAN, nome, validade) são gerados por um sistema central e precisam ser sincronizados com a codificação do chip e da tarja para garantir consistência. A ordem das operações pode variar: em algumas fábricas o chip é inserido e codificado antes da personalização visual; em outras, após, dependendo do layout da linha e dos controles de segurança.
Essa sincronia exige controles que assegurem que o arquivo que alimenta a impressora, o gravador de chip e o encadernador seja coerente e protegido. Medidas como hashes, checagens de lote e reconciliação automática ajudam a detectar divergências. Novamente, práticas específicas variam por fabricante e emissor; algumas configurações usam sistemas integrados que minimizam transferências passo a passo, reduzindo exposição de dados.
- Dados do titular devem ser idênticos em impressão, chip e tarja.
- Recomenda-se reconciliação automática entre equipamentos.
Proteções administrativas e físicas na linha de produção
Além de controles técnicos, a proteção de dados passa por medidas administrativas: políticas de acesso com privilégios mínimos, segregação de funções, treinamento específico e registro de atividades. Operadores que lidam com dados de conta geralmente precisam de credenciais e autorizacões; arquivos sensíveis devem ser usados apenas pelo tempo necessário e descartados segundo política definida. Essas medidas reduzem risco de vazamento por erro humano ou uso indevido.
Na proteção física, áreas de personalização costumam ser controladas por barreiras, vigilância e procedimentos de entrada/saída de materiais. Itens como matrizes, lotes de cartões não distribuídos e mídias de backup são armazenados sob custódia controlada. A aplicação e a profundidade desses controles variam conforme o nível de risco avaliado pelo emissor e pelo personalizador.
- Segregação de funções e privilégios mínimos.
- Armazenamento controlado de matrizes e lotes.
Riscos, variações por fornecedor e limites da informação pública
Riscos principais incluem acesso indevido a arquivos de dados, perda ou uso não autorizado de matrizes físicas, interceptação de arquivos em trânsito e erro humano durante reconcilição. Fornecedores diversos adotam controles diferentes: alguns integram sistemas para reduzir transferências; outros dependem de procedimentos manuais com auditoria intensiva. Essas variações significam que leitores não podem assumir um padrão único para todas as fábricas.
Nem todos os detalhes industriais são publicamente verificáveis: políticas internas, sistemas de logs, ou especificações exatas das linhas variam e muitas vezes são confidenciais. Por isso é importante que emissores e compradores de serviços de personalização exijam evidências objetivas de controles (auditorias, certificações de processos internos quando disponíveis) e definam requisitos contratuais claros para proteção de dados.
- Principais riscos: arquivos expostos, matrizes perdidas, erros de reconciliação.
- Práticas e profundidade de controle variam por fornecedor e emissor.
Exemplos hipotéticos e práticos (identificados)
Exemplo hipotético 1: um banco opta por cartões com número em relevo e foil no logotipo. A fábrica usa embossing para o número, hot-stamping para o foil e depois codifica o chip. Para proteger os dados, o banco exige que as matrizes sejam liberadas por um gestor autorizado, registros eletrônicos de uso e destruição controlada após o lote. Esses requisitos são parte de contrato e podem ser auditados periodicamente.
Exemplo hipotético 2: uma fintech prefere personalização sob demanda e impressão digital para evitar matrizes físicas. Arquivos de personalização chegam ao fornecedor via canal seguro, são armazenados temporariamente em servidor isolado e liberados ao equipamento somente após validação do hash. Após a impressão, arquivos são removidos automaticamente. Esse fluxo reduz risco de exposição física, mas depende de implementação rigorosa dos controles de TI.
- Exemplos são hipotéticos e servem para ilustrar possibilidades.
- Exija especificações contratuais sobre segurança e evidências de controle.
Síntese e próximos passos práticos para emissores e compradores
Em resumo, existem vários métodos técnicos para gravar nome, número e validade em cartões — cada um com vantagens estéticas e operacionais. Proteção de dados na produção demanda combinação de controles técnicos (criptografia, redes segmentadas, logs), administrativos (acesso mínimo, auditoria) e físicos (custódia de matrizes, vigilância). As escolhas dependem do equilíbrio entre custo, tempo, estética e risco definido pelo emissor.
Próximos passos práticos: exigir do fornecedor uma descrição detalhada do fluxo de dados, comprovantes de controles (logs, políticas, auditorias), cláusulas contratuais sobre custódia/destruição de matrizes e um plano de resposta a incidentes. Considere também alinhar requisitos com diretrizes do PCI DSS quando o ambiente envolver dados de conta, lembrando que a aplicação e validação do padrão dependem do programa de compliance adotado.
- Peça descrição do fluxo de arquivo e evidências de controle.
- Inclua cláusulas contratuais sobre custódia e destruição de matrizes.
Perguntas frequentes
O que é melhor para segurança: relevo, impressão ou laser?
Não há "melhor" universal; cada método tem vantagens. Laser e impressão digital reduzem necessidade de matrizes físicas, diminuindo um vetor de risco. Embossing cria matrizes que exigem controle físico. A escolha deve considerar risco, estética e controles que o fornecedor aplica.
O que o PCI DSS diz sobre ambientes de personalização?
O PCI DSS estabelece requisitos técnicos e operacionais para ambientes que armazenam, processam ou transmitem dados de conta. Ele orienta controles como segmentação de rede, logs e controle de acesso, mas aplicação e validação dependem do programa de compliance do emissor e não é uma lei universal.
Como reduzir risco de exposição de arquivos de personalização?
Use transmissão segura (criptografia), servidores isolados para armazenamento temporário, autenticação forte, logs de acesso e políticas de retenção automática que excluam arquivos após uso. Reconciliar automaticamente os dados entre equipamentos também ajuda a detectar divergências.
Preciso destruir matrizes após cada lote?
Procedimentos variam. Em alguns casos emissores exigem destruição ou reconfiguração das matrizes; em outros, matrizes são mantidas sob custódia controlada. Defina esse requisito contratualmente com base no risco aceito.
Que evidências devo solicitar ao fornecedor?
Solicite descrição do fluxo de dados, políticas de acesso, registros de auditoria, evidências de armazenamento seguro e procedimentos de custódia/destruição de matrizes. Sempre alinhe essas exigências em contrato.